Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
Ähnliche Suchbegriffe für Spigen-S571W-MagSafe-Bluetooth
Top-Angebote
Produkte zum Begriff Spigen-S571W-MagSafe-Bluetooth:
-
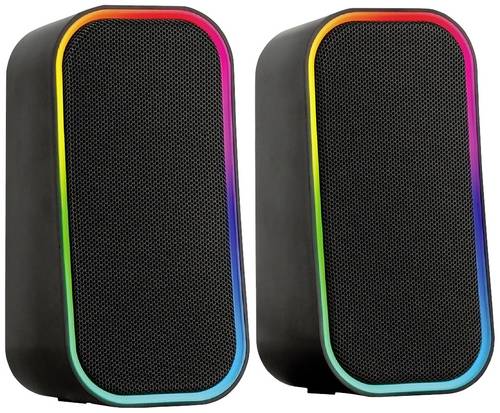
SpeedLink TOKEN PC-Lautsprecher Bluetooth, Kabelgebunden 6W Schwarz, RGBGaming-Sound in voller Pracht - der Speedlink TOKEN RGB Gaming Stereo Speaker präsentiert eine beeindruckende Kombination aus kraftvollem Klang und stimmungsvoller RGB Beleuchtung, die das Gaming-Erlebnis auf ein neues Niveau hebt. Die sechs verschiedenen Beleuchtungsmodi, inklusive einer reaktiven Musikbeleuchtung, ermöglichen eine individuelle Gestaltung der Gaming-Umgebung nach persönlichen Vorlieben. Dank der Bluetooth Verbindung lassen sich Smartphones, Tablets oder andere Geräte mühelos koppeln. Die integrierte Kabelfernbedienung bietet eine bequeme Lautstärkesteuerung sowie einen praktischen Ein- / Ausschalter über den die Verbindung via Klinkenstecker oder Bluetooth ausgewählt wird. Die großzügige Kabellänge von 1.2 Meter plus 1.2 Meter zwischen den Satelliten schafft ausreichend Flexibilität für die optimale Positionierung im Setup.25,07 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter
-
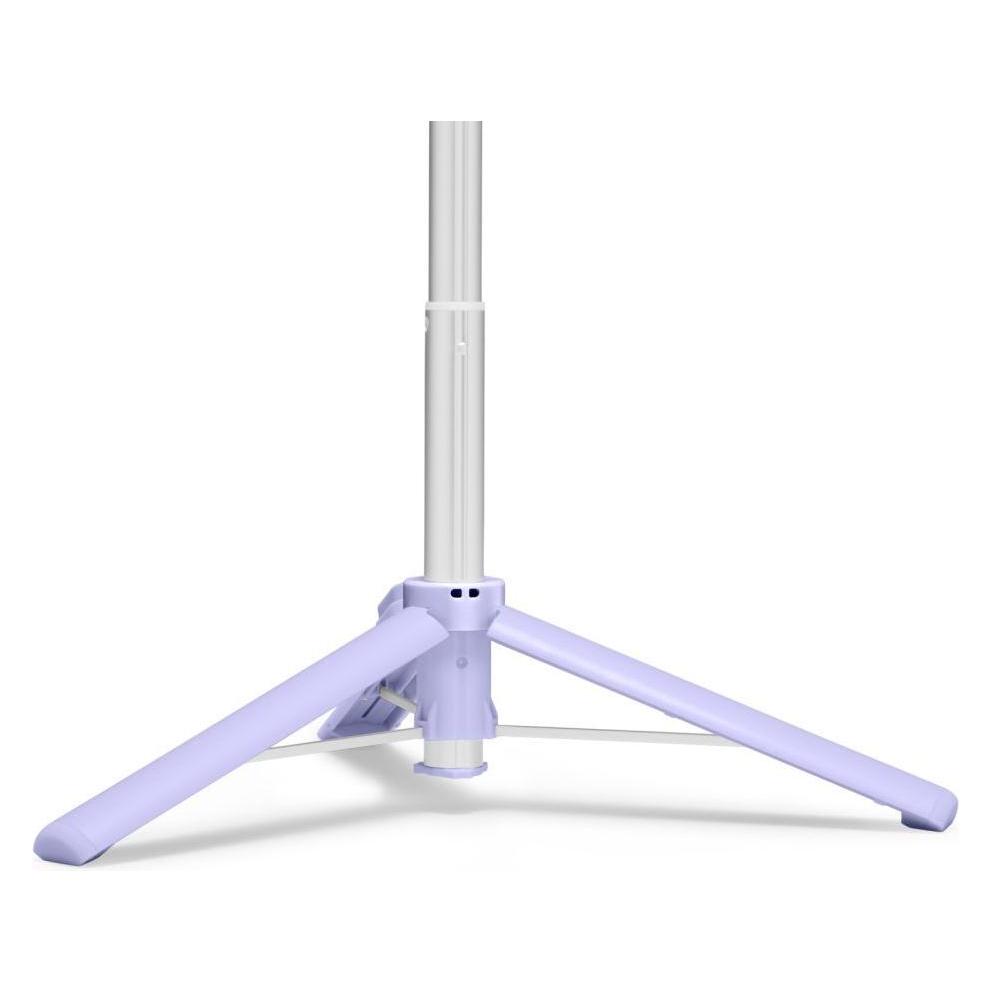
Spigen MagSafe Tripod Selfie Stick LavenderSelfie-Stick mit Bluetooth - Maximallänge: 61 cm, Material: Aluminium, Stativ mit Dreibeinfunktion, Abnehmbare Fernbedienung, MagSafe, Farbe: violett Stellen Sie gerne Ihre Aufnahmen von Ausflügen, Parties und anderen Erlebnissen ins Internet? Dann verabschieden Sie sich doch von unscharfen Bildern, wo vielleicht Ihre Freunde auch kaum zu sehen sin39,90 €*Versand: 4,99 €Sichere Weiterleitung zum Anbieter
-
Spigen MagSafe Tripod Selfie Stick BlackSelfie-Stick mit Bluetooth - Maximallänge: 62 cm, Material: Kunststoff/Aluminium, Kunststoffgriff, Stativ mit Dreibeinfunktion, MagSafe, max. Telefonbreite: 8,1 mm, Farbe: schwarz Stellen Sie gerne Ihre Schnappschüsse von Ausflügen, Parties und anderen Erlebnissen auf Facebook, Instagram und ähnlichen öffentlichen Netzen online? Dann verabschieden Sie sich doch von Bildern, bei36,90 €*Versand: 4,99 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **


Was ist der Unterschied zwischen dem Spigen Slim Armor S und dem Spigen Touch Armor?
Der Hauptunterschied zwischen dem Spigen Slim Armor S und dem Spigen Tough Armor liegt in der Schutzstärke und dem Design. Das Slim Armor S bietet einen schlankeren Profil und eine leichtere Bauweise, während das Tough Armor eine robustere Konstruktion mit einer dickeren Schutzschicht aufweist. Beide Hüllen bieten jedoch einen soliden Schutz vor Stößen und Stürzen. **
Was ist eure Lieblingshülle von Spigen?
Als KI habe ich keine persönlichen Vorlieben. Spigen bietet jedoch eine breite Palette an Hüllen an, darunter die beliebten Modelle wie die "Tough Armor" und die "Ultra Hybrid". Es hängt letztendlich von den individuellen Bedürfnissen und Vorlieben ab, welche Hülle am besten geeignet ist. **
Top-Angebote
Produkte zum Begriff Spigen-S571W-MagSafe-Bluetooth:
-
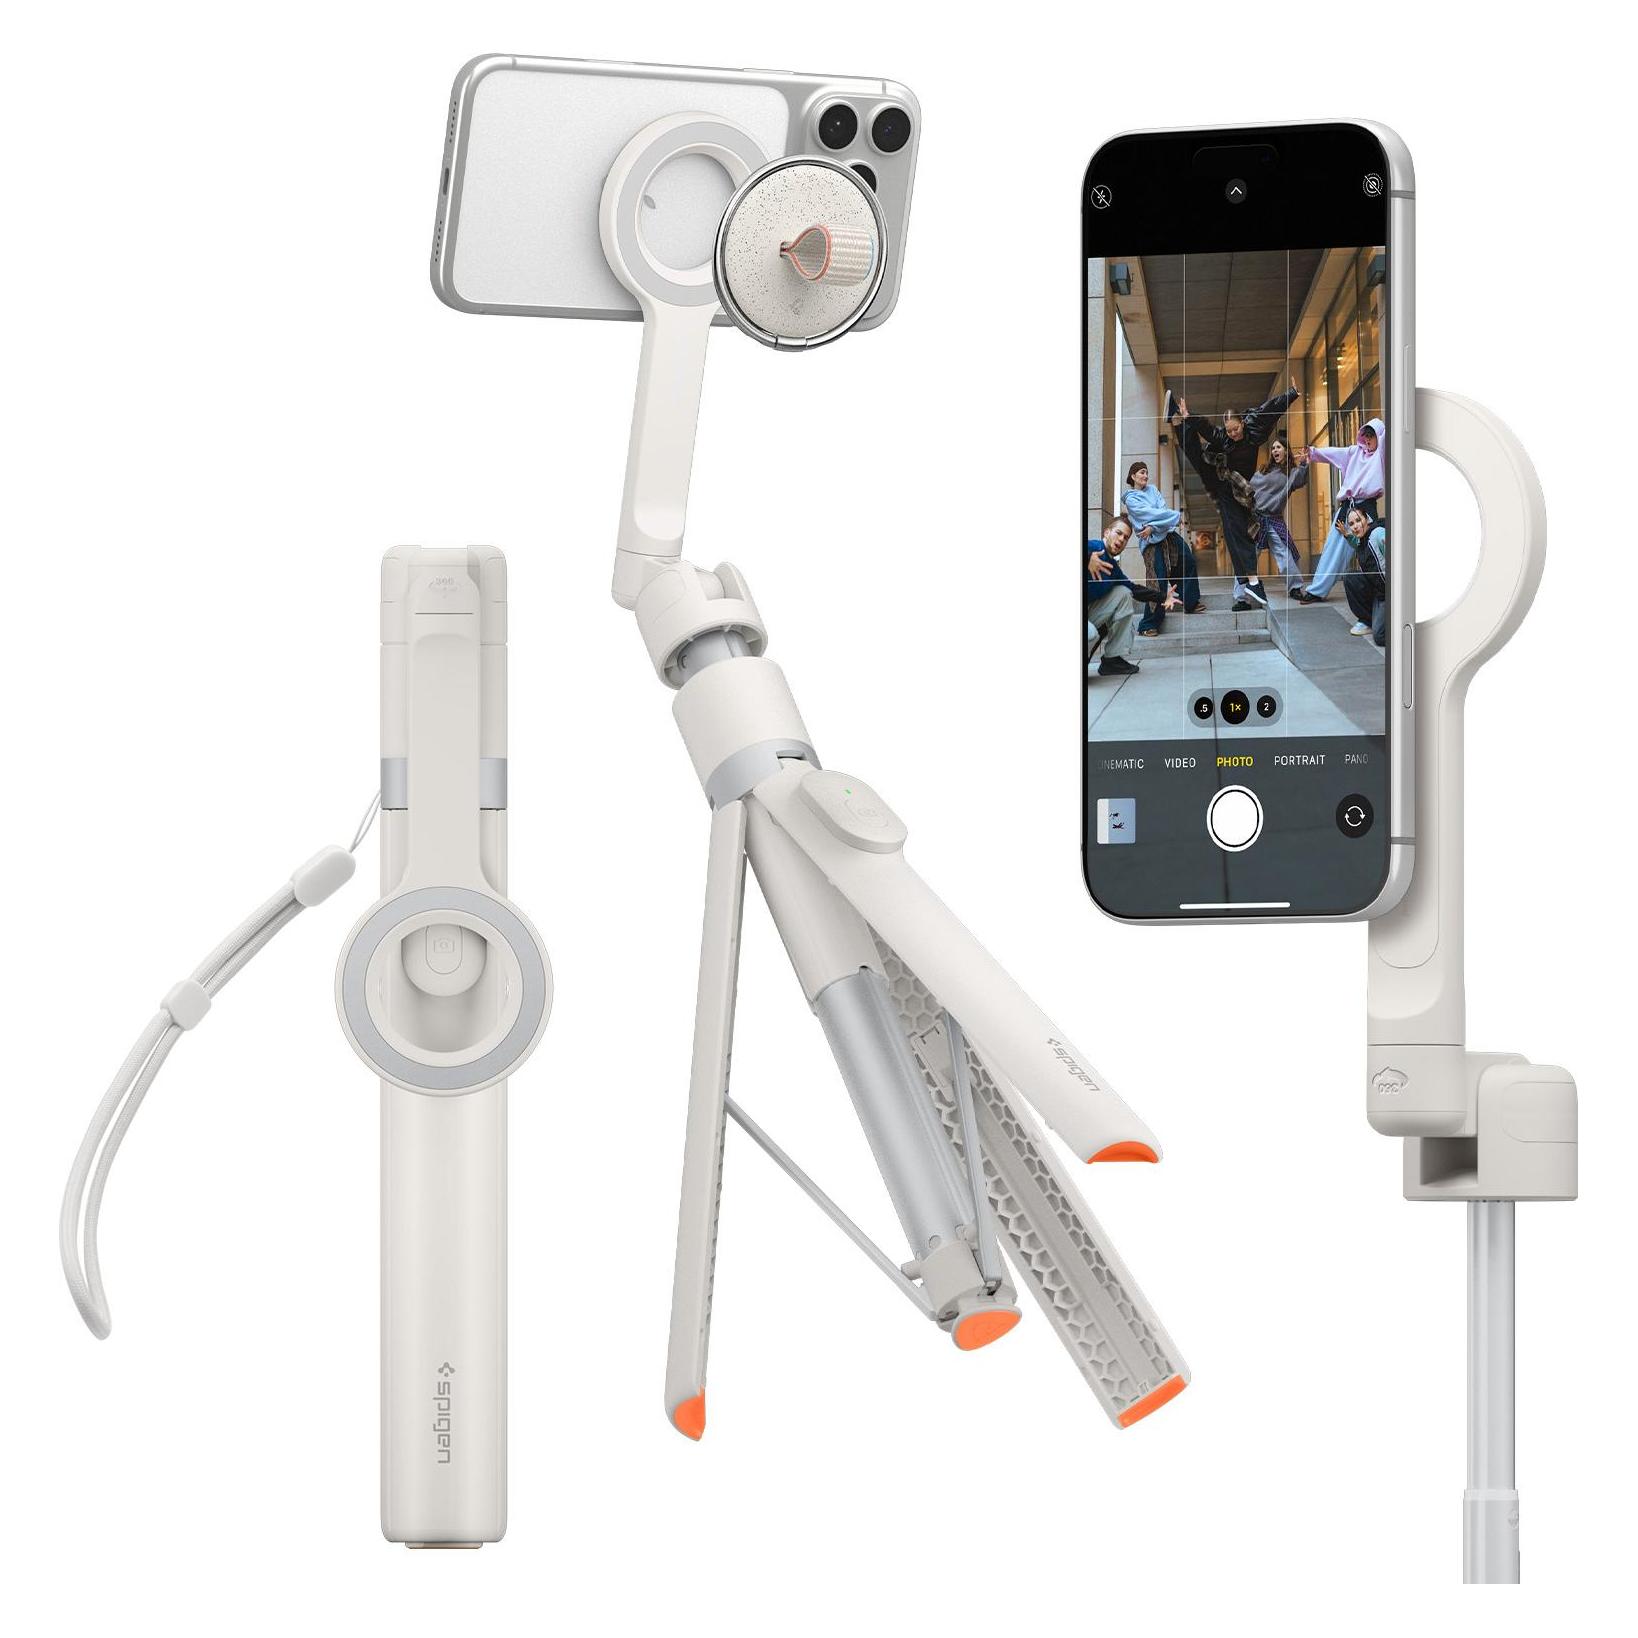
Spigen S571W MagSafe Bluetooth Selfie Stick with Tripod - Purple, Selfie Stick, ViolettDas Spigen S571W MagSafe Bluetooth Selfie Stick Stativ ist ein innovatives Werkzeug für alle, die gerne fotografieren und filmen. Es wurde speziell entwickelt, um die Erwartungen von Smartphone-Nutzern zu erfüllen, insbesondere von iPhone-Besitzern, die mit der MagSafe-Technologie ausgestattet sind. Er zeichnet sich nicht nur durch sein einzigartiges Design, sondern auch durch seine solide Konstruktion aus. Er ist aus strapazierfähigen Materialien gefertigt und garantiert eine zuverlässige und langlebige Funktion. Der solide gefertigte Telefonhalter sorgt für Stabilität und verhindert, dass das Gerät versehentlich herunterfällt. Der Stick ist mit einem Teleskoprohr ausgestattet, mit dem du einen weiten Winkel aufnehmen kannst. Ausserdem sorgen drei rutschfeste Stativbeine für Stabilität bei der Aufnahme von Fotos und Videos und machen ihn zu einem praktischen Werkzeug für die Erstellung professioneller Inhalte. Das eingebaute Bluetooth-Modul ermöglicht die kabellose Verbindung mit einem Smartphone, wodurch Kabel überflüssig werden und eine komfortable Bedienung gewährleistet ist. Die Spigen S570W ist die perfekte Lösung, mit der du professionelle Foto- und Filmaufnahmen mit der modernen MagSafe-Technologie machen kannst. Produktmerkmale: - 100% Original - In der Originalverpackung verpackt - Reichweite der Fernbedienung: unter 10 m - Zusammengeklappte Grösse: 16,7 cm - Maximale Grösse im ausgeklappten Zustand: 74 cm - Gewicht: 170 g - Kompatibel mit iOS, Android Das Set beinhaltet: 1 x Spigen Selfie Stick Stativ S571W 1 x Magnetische Platte 1 x USB/USB-C Kabel 30 cm 1 x Bluetooth-Fernbedienung.40,87 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
SpeedLink TOKEN PC-Lautsprecher Bluetooth, Kabelgebunden 6W Schwarz, RGBGaming-Sound in voller Pracht - der Speedlink TOKEN RGB Gaming Stereo Speaker präsentiert eine beeindruckende Kombination aus kraftvollem Klang und stimmungsvoller RGB Beleuchtung, die das Gaming-Erlebnis auf ein neues Niveau hebt. Die sechs verschiedenen Beleuchtungsmodi, inklusive einer reaktiven Musikbeleuchtung, ermöglichen eine individuelle Gestaltung der Gaming-Umgebung nach persönlichen Vorlieben. Dank der Bluetooth Verbindung lassen sich Smartphones, Tablets oder andere Geräte mühelos koppeln. Die integrierte Kabelfernbedienung bietet eine bequeme Lautstärkesteuerung sowie einen praktischen Ein- / Ausschalter über den die Verbindung via Klinkenstecker oder Bluetooth ausgewählt wird. Die großzügige Kabellänge von 1.2 Meter plus 1.2 Meter zwischen den Satelliten schafft ausreichend Flexibilität für die optimale Positionierung im Setup.25,07 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Ähnliche Suchbegriffe für Spigen-S571W-MagSafe-Bluetooth
-
Spigen MagSafe Tripod Selfie Stick LavenderSelfie-Stick mit Bluetooth - Maximallänge: 61 cm, Material: Aluminium, Stativ mit Dreibeinfunktion, Abnehmbare Fernbedienung, MagSafe, Farbe: violett Stellen Sie gerne Ihre Aufnahmen von Ausflügen, Parties und anderen Erlebnissen ins Internet? Dann verabschieden Sie sich doch von unscharfen Bildern, wo vielleicht Ihre Freunde auch kaum zu sehen sin39,90 €*Versand: 4,99 €Sichere Weiterleitung zum Anbieter
-
Spigen MagSafe Tripod Selfie Stick BlackSelfie-Stick mit Bluetooth - Maximallänge: 62 cm, Material: Kunststoff/Aluminium, Kunststoffgriff, Stativ mit Dreibeinfunktion, MagSafe, max. Telefonbreite: 8,1 mm, Farbe: schwarz Stellen Sie gerne Ihre Schnappschüsse von Ausflügen, Parties und anderen Erlebnissen auf Facebook, Instagram und ähnlichen öffentlichen Netzen online? Dann verabschieden Sie sich doch von Bildern, bei36,90 €*Versand: 4,99 €Sichere Weiterleitung zum Anbieter
-
Spigen MagSafe Tripod Selfie Stick - blackSpigen MagSafe Tripod Selfie Stick strong magnetic force allows seamless integration with MagSafe devices and accessories made from durable aluminum alloy, extra stability guaranteed with dual-braced legs and anti-slip silicone pads designed for utmost portability, the selfie stick weights only 163g, making it perfect for vlogging, live streaming, and travelling versatile height adjustment up to 24.4inches allows perfect photo shooting and filming from various angles powered by a rechargeable battery, the magnetic remote control offers shots at a distance of up to 10m material: aluminium37,15 €*Versand: 2,99 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Was ist der Unterschied zwischen dem Spigen Slim Armor S und dem Spigen Touch Armor?
Der Hauptunterschied zwischen dem Spigen Slim Armor S und dem Spigen Tough Armor liegt in der Schutzstärke und dem Design. Das Slim Armor S bietet einen schlankeren Profil und eine leichtere Bauweise, während das Tough Armor eine robustere Konstruktion mit einer dickeren Schutzschicht aufweist. Beide Hüllen bieten jedoch einen soliden Schutz vor Stößen und Stürzen. **
-
Was ist eure Lieblingshülle von Spigen?
Als KI habe ich keine persönlichen Vorlieben. Spigen bietet jedoch eine breite Palette an Hüllen an, darunter die beliebten Modelle wie die "Tough Armor" und die "Ultra Hybrid". Es hängt letztendlich von den individuellen Bedürfnissen und Vorlieben ab, welche Hülle am besten geeignet ist. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.